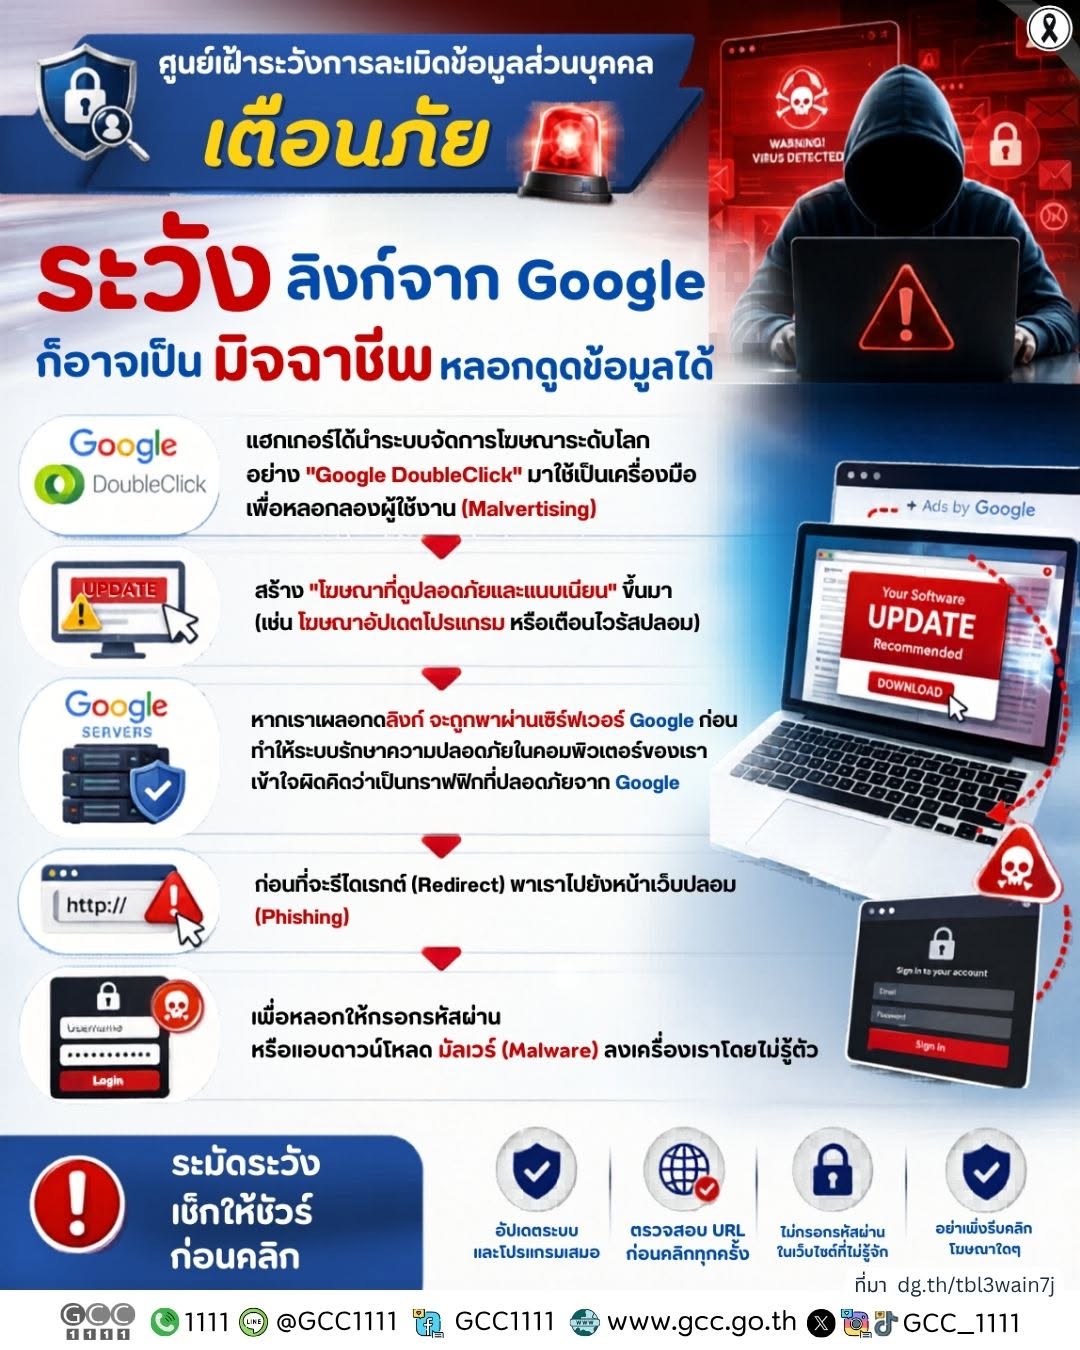
ระวัง ! ลิงก์จาก Google อาจเป็น มิจฉาชีพ หลอกดูดข้อมูลได้
 ระวัง! ลิงก์จาก Google อาจเป็นมิจฉาชีพ หลอกดูดข้อมูลได้
ปัจจุบันมีการโจมตีทางไซเบอร์รูปแบบใหม่ที่เรียกว่า Malvertising หรือการซ่อนภัยอันตรายในโฆษณาออนไลน์ โดยแฮกเกอร์ใช้ความน่าเชื่อถือของระบบโฆษณาระดับโลก เช่น Google DoubleClick เป็นเครื่องมือบังหน้าเพื่อหลอกลวงผู้ใช้งาน
⚠️ แฮกเกอร์ใช้วิธีการอย่างไร?
1. สร้างโฆษณาปลอมที่ดูน่าเชื่อถือ
- โฆษณาอัปเดตโปรแกรม
- แจ้งเตือนไวรัสปลอม
- แจ้งเตือนระบบผิดปกติ
- โปรโมชั่นหรือข้อเสนอพิเศษหลอกลวง
2. หลอกให้ผู้ใช้คลิกโฆษณา
เมื่อคลิก ลิงก์จะถูกส่งผ่านเซิร์ฟเวอร์ของ Google ก่อน ทำให้ระบบรักษาความปลอดภัยบางส่วนเข้าใจว่าเป็นการเชื่อมต่อที่ปลอดภัย
3. รีไดเรกต์ไปยังเว็บไซต์อันตราย จากนั้นผู้ใช้จะถูกพาไปยัง
- หน้าเว็บปลอม (Phishing)
- หน้าเข้าสู่ระบบปลอม
-เว็บไซต์ดาวน์โหลดมัลแวร์
4. ขโมยข้อมูลหรือฝังมัลแวร์ ส่งผลให้
- รหัสผ่านถูกขโมย
- ข้อมูลส่วนบุคคลรั่วไหล
- เครื่องติดมัลแวร์
- องค์กรอาจถูกโจมตีทางไซเบอร์
????️ วิธีป้องกันตนเอง
✅ 1. คิดก่อนคลิก (Think Before You Click)
- อย่ารีบคลิกโฆษณาทันที
- นำเมาส์ไปชี้ค้างบนลิงก์เพื่อตรวจสอบ URL ก่อน
✅ 2. ดาวน์โหลดโปรแกรมจากเว็บไซต์ทางการเท่านั้น
- อย่าโหลดโปรแกรมผ่านโฆษณา
- พิมพ์ชื่อเว็บไซต์ทางการด้วยตนเอง
✅ 3. ใช้โปรแกรมบล็อกโฆษณา (Ad Blocker)
- ช่วยลดโอกาสพบโฆษณาอันตราย
- ควรเลือกส่วนขยายที่เชื่อถือได้
✅ 4. เปิดระบบป้องกันเว็บไซต์อันตราย
- เปิดใช้งาน Google Safe Browsing
- อัปเดต Antivirus และระบบปฏิบัติการสม่ำเสมอ
???? สัญญาณเตือนที่ควรระวัง
- โฆษณาเร่งให้รีบดำเนินการทันที
- แจ้งว่าเครื่องติดไวรัส ทั้งที่ยังไม่ได้สแกน
- ขอให้กรอกรหัสผ่านหรือข้อมูลส่วนตัว
- URL แปลก สะกดชื่อเว็บไซต์ผิด
- เสนอของฟรีหรือส่วนลดเกินจริง
ภัยไซเบอร์ในปัจจุบันมีความแนบเนียนมากขึ้น และมักอาศัยความน่าเชื่อถือของแพลตฟอร์มชื่อดังมาหลอกลวงผู้ใช้งาน ดังนั้น อย่าเชื่อเพียงเพราะเห็นว่าเป็นลิงก์หรือโฆษณาที่เกี่ยวข้องกับ Google ควรตรวจสอบทุกครั้งก่อนคลิก เพื่อป้องกันการสูญเสียข้อมูลส่วนบุคคลและทรัพย์สินทางดิจิทัลของตนเอง
 รู้ทันภัยไซเบอร์ “เช็กให้ชัวร์ก่อนคลิก ป้องกันข้อมูลรั่วไหลได้ดีที่สุด” ????
ที่มา : ศูนย์บริการข้อมูลภาครัฐเพื่อประชาชน GCC และ www.gcc.go.th